Carrefour, Delhaize, Intermarché : le piratage des supermarchés européens qui annonce les pénuries
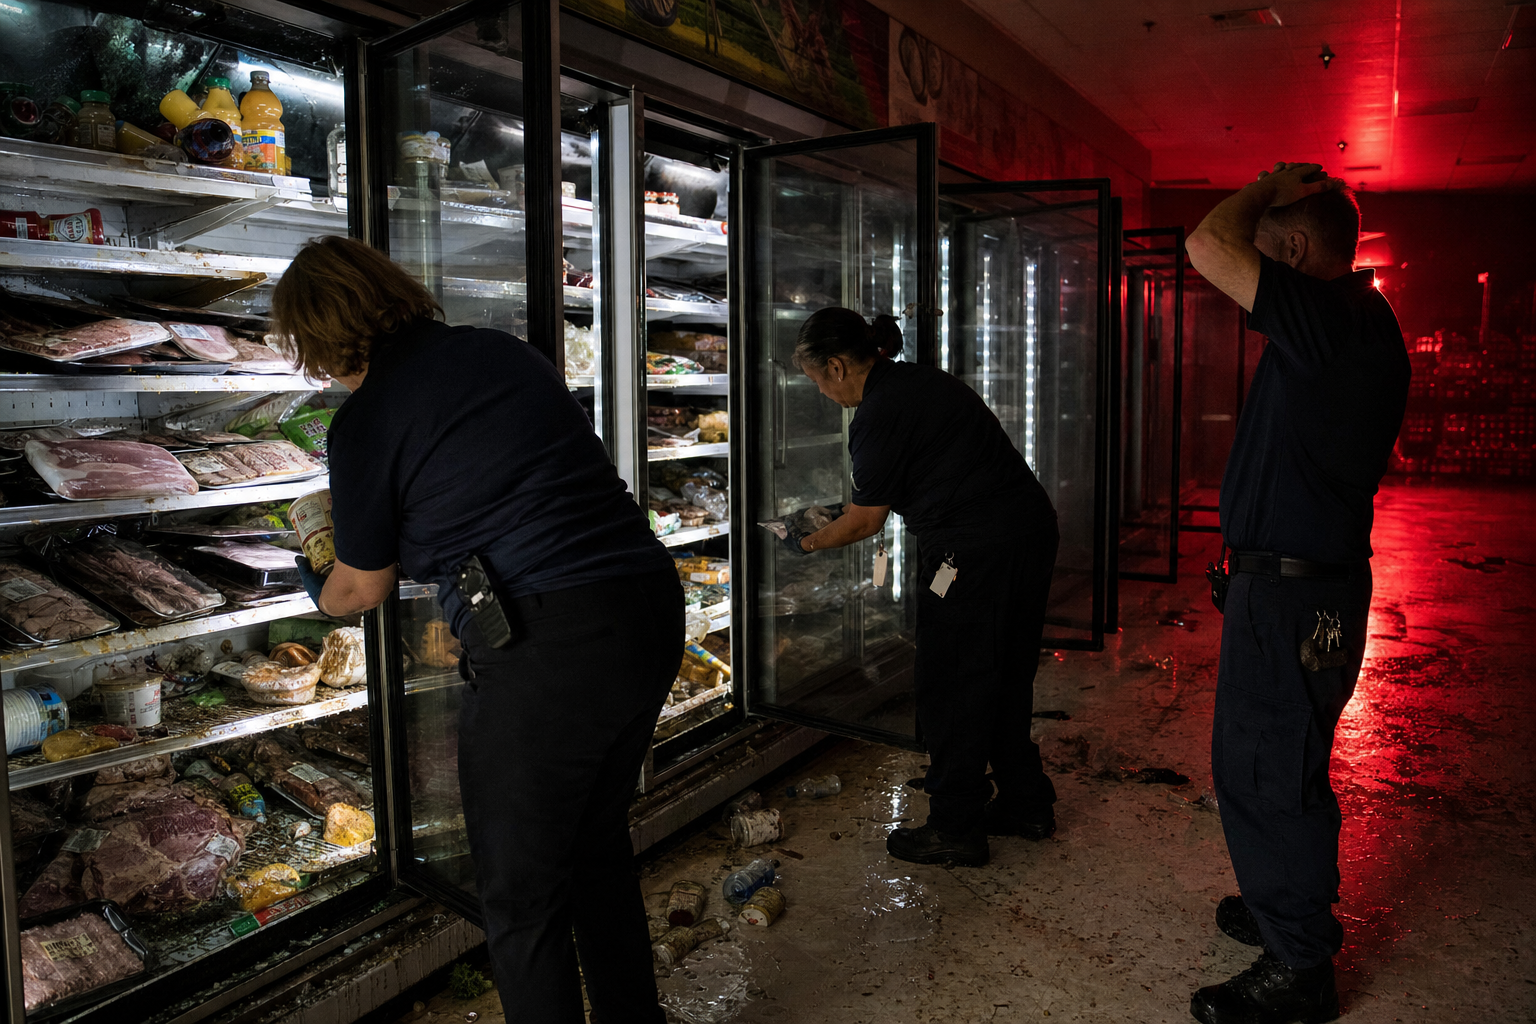
Le 2 novembre 2026, dans la nuit, quelqu’un a appuyé sur un bouton. Dans neuf pays d’Europe, les réfrigérateurs de Carrefour, Delhaize, Intermarché et des dizaines d’autres enseignes ont commencé à chauffer. Des centaines de milliers de kilos de nourriture, transformés en déchets en quelques heures. En Belgique, en Suède, aux Pays-Bas, en Estonie, au Luxembourg, en Irlande. Et avant ça, en France. Quelques semaines plus tôt. Le même mécanisme. Le même logiciel. Les mêmes cibles. Vous avez le droit de savoir ce que personne ne vous dit vraiment.
Depuis des mois, ceux qu’on appelle « complotistes » vous alertent. Les pénuries arrivent. Pas par accident. Organisées, méthode par méthode, maillon par maillon. Canicules record qui brûlent les cultures. Orages violents qui dévastent les récoltes. Élevages décimés. Et maintenant ça : la chaîne du froid visée simultanément dans neuf pays. Cette fois, les faits sont là. Les enseignes ont confirmé. Les autorités ont confirmé. Et personne ne vous dit vraiment pourquoi.
Neuf pays en une seule nuit : quelqu’un a appuyé sur le bouton
En Belgique : 40 magasins Delhaize Proxy. 15 Carrefour Shop & Go. 15 Intermarché. 5 stations-service Spar. Et pendant la même nuit, des magasins en Suède, en Estonie, aux Pays-Bas, au Luxembourg, en Irlande. Partout, le même scénario : des réfrigérateurs qui chauffent. Des températures qui grimpent à 50°C dans des appareils censés maintenir vos aliments à 4°C. Dans un magasin ICA en Suède, le personnel a dû jeter l’intégralité des produits réfrigérés et congelés.
Comment est-ce possible ? Ces frigos sont connectés à internet. Des techniciens les surveillent à distance, interviennent à distance, règlent les températures à distance. Cette nuit-là, quelqu’un d’autre aussi surveillait. Et cette nuit-là, quelqu’un a changé les réglages. Certains frigos ont été mis en mode dégivrage. D’autres réglés directement à 50°C. Des tonnes de viande, de poisson, de produits laitiers à la benne.
Neuf pays. Une seule nuit. Le même logiciel. Quelqu’un connaissait chaque réfrigérateur.
Le porte-parole de Carrefour Belgique a dit : « C’est une cyberattaque, il n’y a pas d’autre raison. » Puis il a ajouté que l’impact était « très limité ». Des centaines de milliers de kilos de nourriture perdus. Très limité. Pendant ce temps, les autorités belges de cybersécurité ont confirmé l’incident et dit qu’elles n’avaient « pas d’informations supplémentaires ». Quelqu’un a coordonné tout ça sur neuf pays simultanément. Avec le même mécanisme. Le même logiciel. Dans la même nuit. Et on vous dit que c’est un incident isolé de cybercriminels.
La France d’abord, l’Europe ensuite : quelqu’un testait le dispositif
Ce qui s’est passé le 2 novembre 2026 n’est pas sorti de nulle part. Quelques semaines avant, dans la nuit du 11 au 12 octobre, la France avait déjà été touchée. Plusieurs centaines de supermarchés Intermarché et Coopérative U. Mêmes attaques, même logiciel, même mécanisme.
Stephan Moelans, PDG de Sabcobel, l’installateur qui gère les réfrigérateurs Delhaize en Belgique, l’a dit noir sur blanc : « L’attaque en Belgique repose exactement sur le même mécanisme que la précédente cyberattaque en France. » Exactement le même mécanisme.
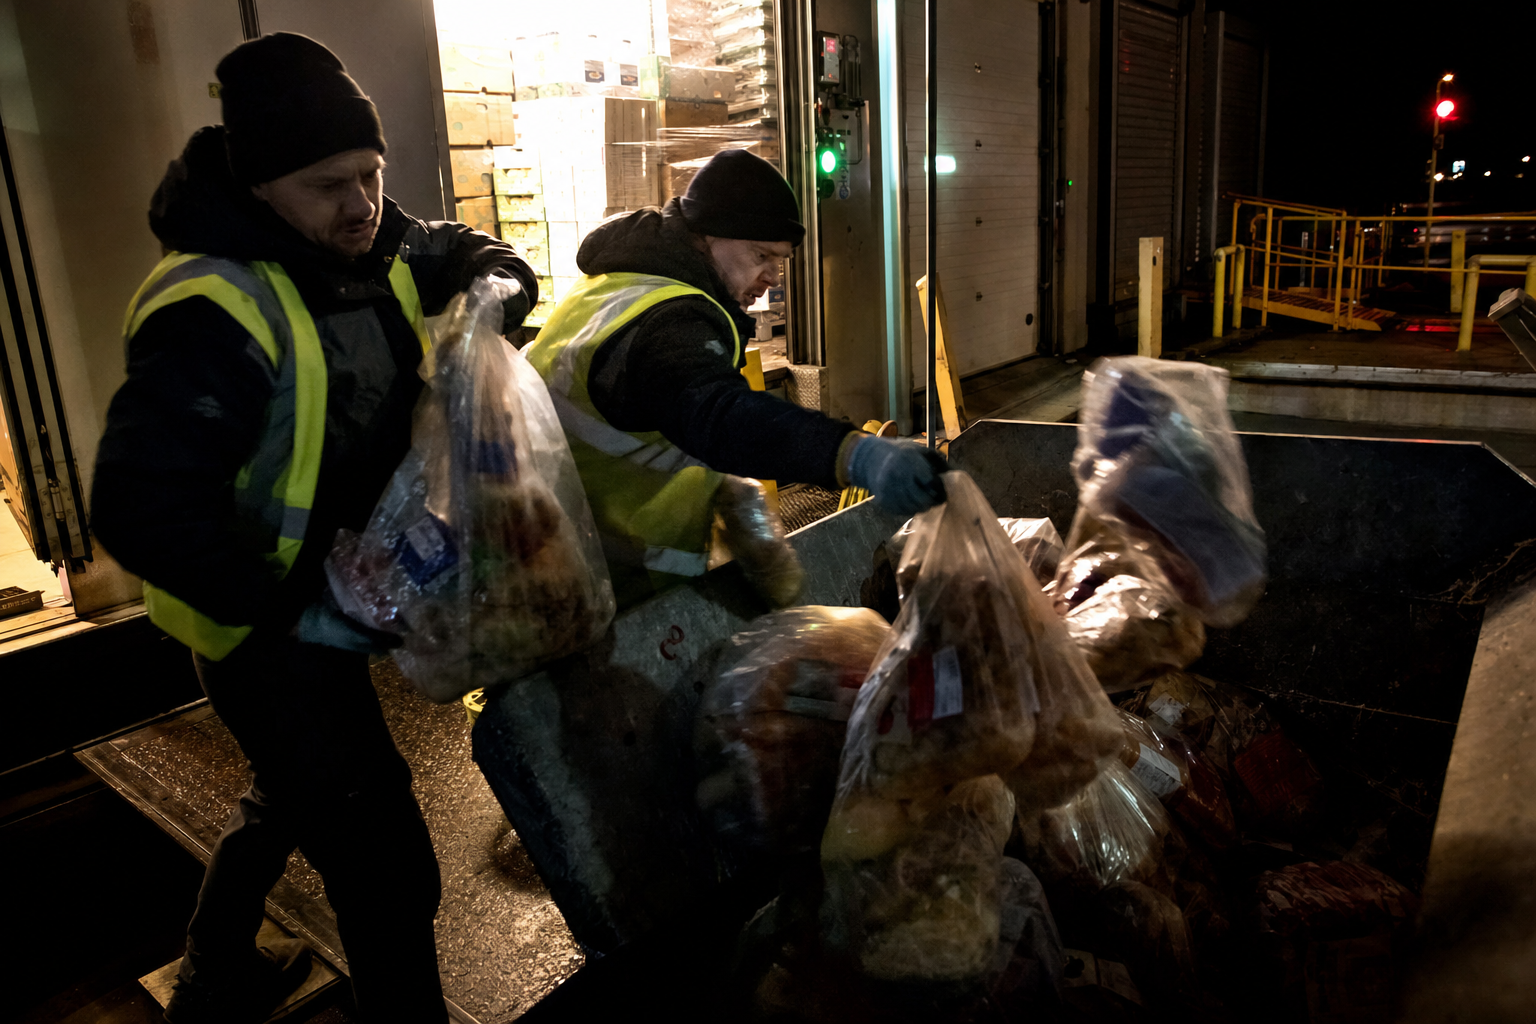
Et Danfoss, le fournisseur danois dont le logiciel contrôle des milliers de réfrigérateurs à travers l’Europe ? L’entreprise a dit que c’était la faute des supermarchés qui n’avaient pas mis à jour leurs logiciels. Comme toujours. Rejeter la responsabilité sur les victimes. Pendant ce temps, le même logiciel non mis à jour est installé dans des milliers de magasins à travers l’Europe. Et Danfoss le savait : les modèles touchés, les AK-SM 800 et AK-SC 355, ne reçoivent plus de mises à jour de sécurité depuis des années. Ils sont en fin de vie. Mais toujours connectés. Toujours vulnérables.
La chaîne du froid : le maillon que personne ne protège
Pensez à ce que vous mettez dans votre réfrigérateur. La viande. Le poisson. Les légumes. Les produits laitiers. Tout ça vient de quelque part. D’un entrepôt frigorifique. D’un camion réfrigéré. D’un supermarché connecté à internet dont les systèmes ne sont pas mis à jour depuis des années.
Une Française a résumé ce que beaucoup pensent tout bas : « Tout ça est bien organisé pour créer les pénuries qu’on vous annonce depuis bien longtemps. Canicules qui diminuent les récoltes, violents orages qui détruisent ce qui reste, animaux abattus, et systèmes de réfrigération détruits. »
La chaîne alimentaire est attaquée maillon par maillon depuis des mois. Ils avaient tout annoncé.
Regardez le calendrier. Des canicules record qui brûlent les cultures. Des orages violents qui dévastent les récoltes. Des épizooties qui déciment les élevages. Et maintenant les réfrigérateurs des supermarchés mis hors service en même temps dans neuf pays. Chaque maillon de la chaîne alimentaire est attaqué, l’un après l’autre, depuis des mois.
Et à chaque fois, les autorités expliquent que c’est normal, isolé, sans gravité. « Des logiciels obsolètes. » Un « impact très limité. » Continuez de remplir vos caddies. Mais jusqu’à quand ?
La cyberattaque sur les systèmes de réfrigération est réelle et documentée. Elle a touché plusieurs centaines de supermarchés français dans la nuit du 11 au 12 octobre 2026, puis des dizaines d’enseignes dans neuf pays européens le 2 novembre. Le vecteur d’attaque est une vulnérabilité dans les logiciels de contrôle frigorifique Danfoss, notamment les modèles AK-SM et AK-SC, connectés à internet pour la maintenance à distance.
L’Agence nationale de la sécurité des systèmes d’information française (ANSSI) a publié une alerte officielle dès le 12 octobre 2026 (alerte CERT-FR, référence CERTFR-2026-ALE-012), recommandant aux opérateurs de déconnecter ces systèmes d’internet ou d’appliquer les correctifs disponibles. Les modèles AK-SM 800 et AK-SC 355, les plus touchés, sont en fin de vie : Danfoss ne publie plus de mises à jour de sécurité pour ces appareils. Plusieurs milliers d’interfaces Danfoss restaient exposées sur internet au moment des attaques.
Ces attaques s’inscrivent dans une tendance documentée : les systèmes industriels connectés (OT/IoT) sont de plus en plus ciblés par des groupes cybercriminels à la recherche de vulnérabilités non corrigées. L’objectif probable est financier ou démonstratif. Aucune organisation transnationale ni gouvernement n’a été identifié comme commanditaire.
ANSSI / CERT-FR : alerte CERTFR-2026-ALE-012, systèmes Danfoss AK-SM et AK-SC (12 octobre 2026)